0. 分组密码与流密码
- 分组密码:每次只能处理特定长度的一块数据,这一"块"称为分组,一个分组的比特数称为分组长度。
- 流密码:对数据流连续处理,一般以 1 bit / 8 bit / 32 bit 为单位加解密。
分组密码只能加密固定长度的分组,要加密长明文就必须迭代——迭代的方法称为分组密码的模式,主要有 5 种:
| 模式 | 全称 | 中文名 |
|---|---|---|
| ECB | Electronic CodeBook mode | 电子密码本模式 |
| CBC | Cipher Block Chaining mode | 密码分组链接模式 |
| CFB | Cipher FeedBack mode | 密文反馈模式 |
| OFB | Output FeedBack mode | 输出反馈模式 |
| CTR | CounTeR mode | 计数器模式 |
- 明文分组:作为加密对象的明文,长度等于分组密码的分组长度。
- 密文分组:明文分组加密后生成的密文。
1. ECB(电子密码本模式)
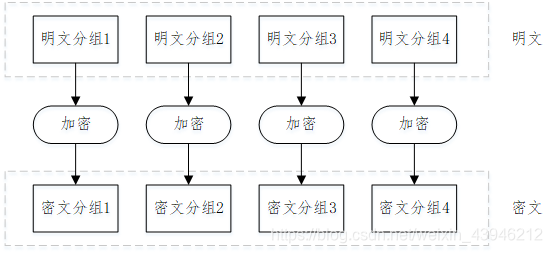
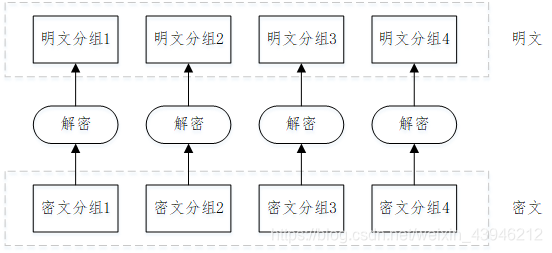
明文分组加密后的结果直接成为密文分组:
特点:
- 明文分组与密文分组一一对应,相同的明文分组 → 相同的密文分组,泄露明文的重复规律(经典例子:ECB 企鹅图)。
- 支持并行加解密。
- 攻击面:攻击者可以在不破解算法的前提下,删除 / 替换 / 重排密文分组来操作明文(重放攻击)。
- 安全性低,不应使用。
2. CBC(密码分组链接模式)
密文分组像链条一样链接:先把明文分组与前一个密文分组 XOR,再加密:
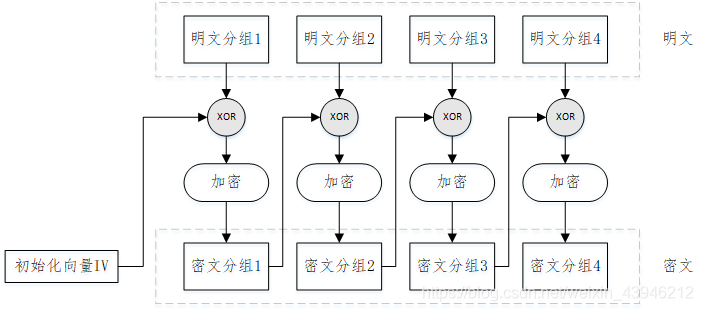
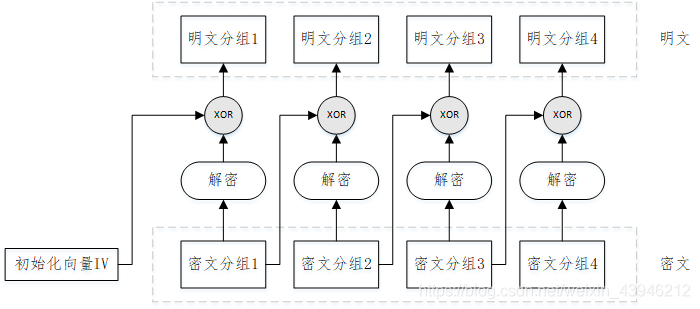
初始化向量(IV):加密第一个分组时不存在"前一个密文分组",用一个等长随机比特序列代替。一般每次加密随机生成不同的 IV。
- 特性:解密可并行,加密不可;能解密任意密文分组;密文中的重复排列不会反映到密文中。
- 错误传播:
- 一个密文分组的值损坏(长度不变)→ 解密时最多影响 2 个分组。
- 密文缺失比特(长度改变)→ 之后所有分组错位,全部无法解密。
- 填充提示攻击(Padding Oracle):明文长度不是分组长度整数倍时需要填充;攻击者反复发送密文并微调填充部分,利用接收方"解密失败"的错误消息(区分填充错误与 MAC 错误)逐字节恢复明文。适用于所有需要填充的模式,CBC 是最经典的目标。
CTF 关联:CBC Bit-Flipping(翻转 的比特可直接篡改 的对应比特)与 Padding Oracle 都基于此模式。
3. CFB(密文反馈模式)
前一个密文分组被送回密码算法的输入端("反馈"即返回输入端):
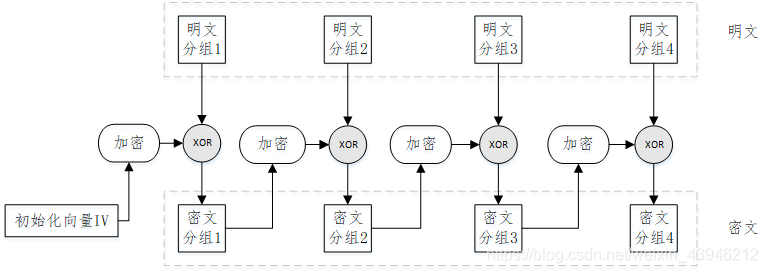
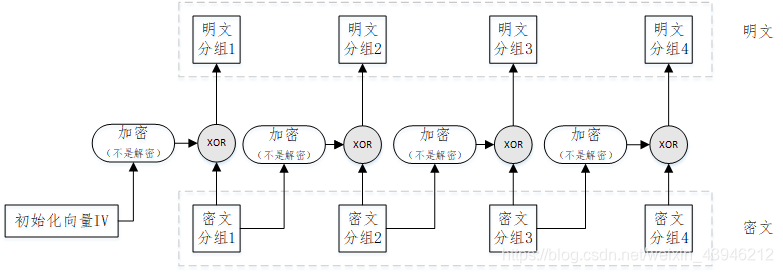
- 与 ECB/CBC 不同:明文没有直接经过密码算法,明文分组与密文分组之间只有一个 XOR——CFB 本质上是把分组密码当作流密码用。
- 第一个分组同样需要 IV。
- 不需要填充(padding)。
- 攻击面:主动攻击者反转密文分组中的比特 → 解密后对应明文分组中相应比特被反转(可篡改,不可读)。
- 不能防御重放攻击;加密不支持并行,解密可并行。
4. OFB(输出反馈模式)
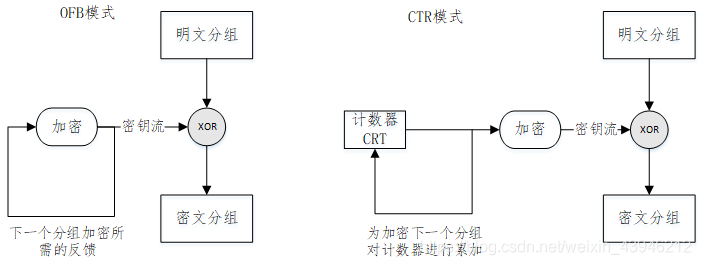
密码算法的输出反馈到自己的输入中:
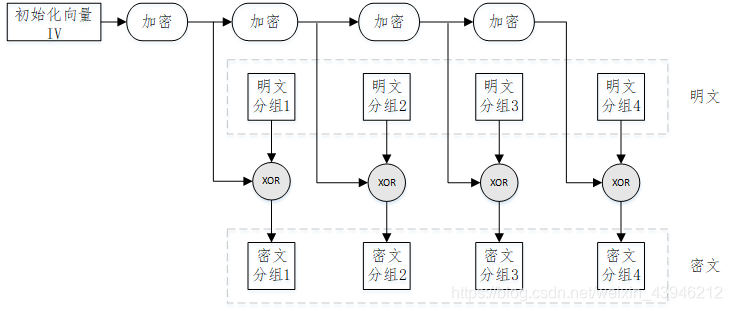
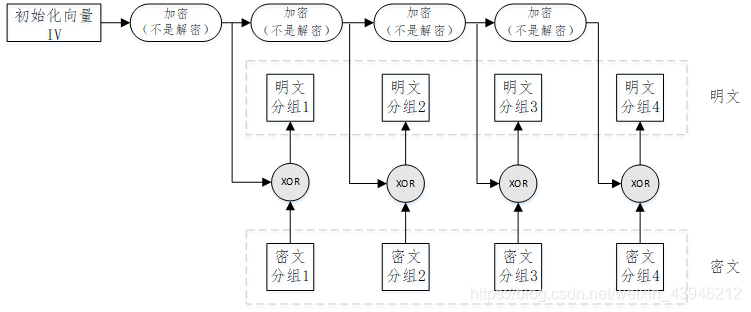
- 与 CFB 同样不直接加密明文,只用 XOR 产密文。
- 与 CFB 的唯一区别在密码算法的输入:
- CFB:输入是前一个密文分组(密文反馈);
- OFB:输入是前一个输出(输出反馈)。
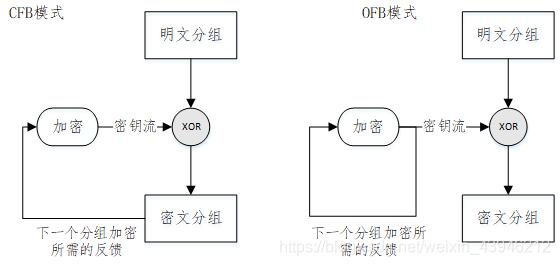
- 密钥流与明文无关,可提前预生成(加解密准备)。
- 不需要填充;加解密结构完全相同。
- 错误传播:密文中某比特出错 → 解密时只有对应明文比特出错(不扩散)。
- 缺点:不支持并行;反转密文比特会直接反转明文对应比特。
5. CTR(计数器模式)
对逐次累加的计数器加密生成密钥流,再与明文 XOR:
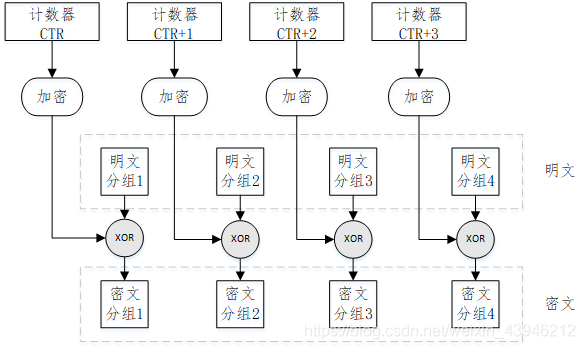
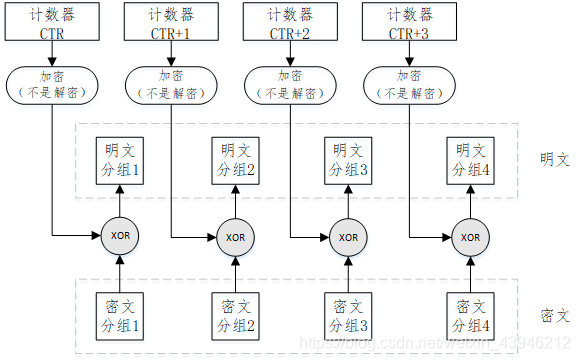
计数器生成方法:128-bit 计数器 = 前 8 字节 nonce(每次加密必须不同)+ 后 8 字节分组序号(逐次累加)。
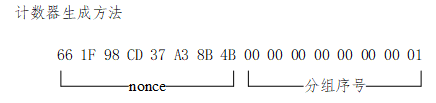
CTR vs OFB:两者都是流密码;OFB 反馈的是加密输出,CTR 的输入是计数器值。
CTR 的特点:
- 加解密使用完全相同的结构;
- 可以以任意顺序加解密分组,即支持完全并行(加解密都行);
- 在支持并行计算的系统中速度非常快;
- 不需要填充;错误只影响对应比特。
6. 五种模式比较表
| 模式 | 优点 | 缺点 | 备注 |
|---|---|---|---|
| ECB | 简单、快速、支持并行(加解密) | 重复明文反映在密文中;可通过删除/替换密文分组操作明文;比特错误只影响对应分组;不能防御重放攻击 | 不应使用 |
| CBC | 重复排列不反映在密文中;支持并行(仅解密);能解密任意密文分组 | 某些比特错误会波及本分组全部及下一分组对应比特;加密不支持并行 | CRYPTREC 推荐;《实用密码学》推荐 |
| CFB | 不需要填充;支持并行(仅解密);能解密任意密文分组 | 加密不支持并行;比特错误波及同 CBC;不能防御重放攻击 | CRYPTREC 推荐 |
| OFB | 不需要填充;可预先生成加解密所需的密钥流;加解密结构相同;比特错误只影响对应比特 | 不支持并行;反转密文比特会直接反转明文比特 | CRYPTREC 推荐 |
| CTR | 不需要填充;可预先生成密钥流;加解密结构相同;比特错误只影响对应比特;支持并行(加解密) | 反转密文比特会直接反转明文比特 | CRYPTREC 推荐;《实用密码学》推荐 |
CTF 常见攻击面:
- ECB:密文块重排/替换 → 篡改业务逻辑;相同块泄露模式。
- CBC:
- Bit-Flipping:改 第 位 → 第 位翻转(但 整块损坏)。
- Padding Oracle:区分 Padding Error / MAC Error 的解密接口可逐字节解密。
- IV 可控:首块明文可被 任意改写。
- CFB/OFB/CTR:密钥流 XOR 型 → 密文和明文同位置翻转,适合无解密接口的篡改;CTR 的 nonce 重用 = 两段密文 XOR 得到两段明文 XOR(与 many-time pad 同理)。
例题:moectf/熵密杯谜题2
题目代码:
from cryptography.hazmat.primitives.ciphers import Cipher, algorithms, modes |
SM4-CTR 模式 nonce 选取不正确导致密钥流复用
虽然是国产aes吧,思路是相通的
题目利用SM4-CTR 模式对明文数据进行加密,但是注意到加密时nonce的取值来自item.index,而明文数据中的index是连续递增的。因此加密第一份明文的密钥流的第二组,就是加密第二份明文密钥流的第一组
于是想要恢复第三组明文,我们可以取第一组的明文和密文,异或得到密钥流;从第三组开始,即截取32字节后的部分,用于解密第三组密文,即可得到题目所需银行卡号与PIN码(用户ID我们无法恢复完全)
(当然也可以取第一组的明文和密文,异或得到密钥流;从第二组开始,即截取16字节后的部分,用于解密第三组密文)
解题代码
```python |
